Efterlevnadskalender kartlägger EU:s krav för AI Act, NIS2 och DORA
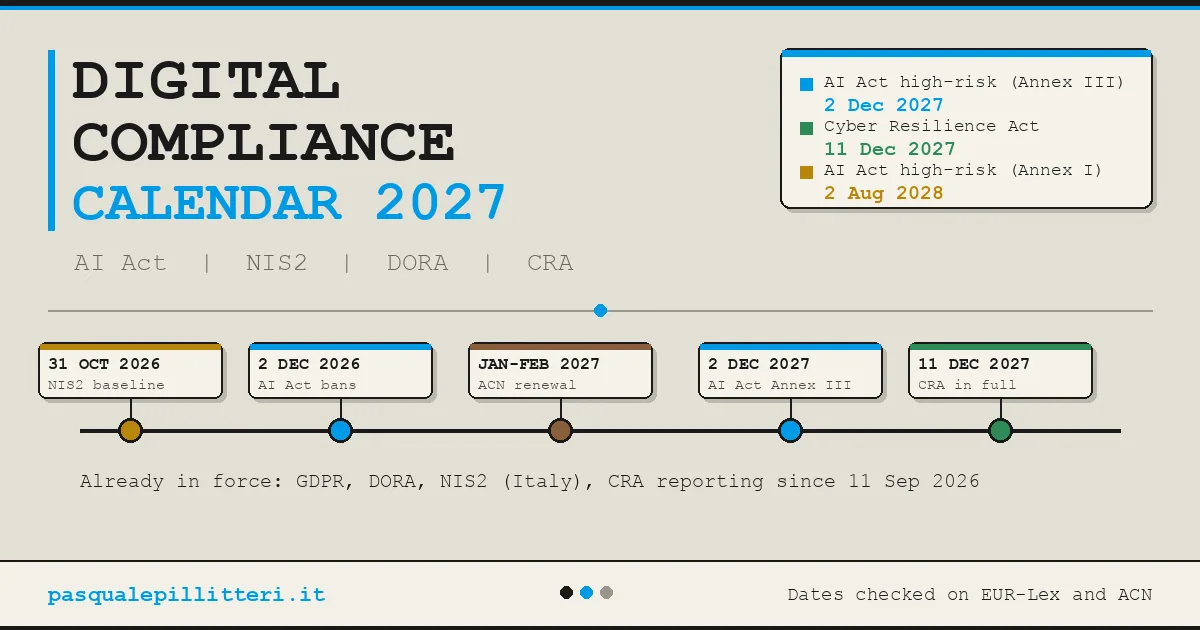
En efterlevnadskalender kartlägger tidsfristerna för EU:s digitala regelverk AI Act, NIS2, DORA och CRA, däribland ett datum den 2 december 2027. Sammanställningen strukturerar kraven för teknik- och säkerhetsansvariga.
Vad har hänt?
En ny sammanställning kartlägger tidslinjerna för EU:s parallella regelverk inom teknik och cybersäkerhet: AI Act, NIS2, DORA och Cyber Resilience Act (CRA). Kalendern detaljerar företags skyldigheter och specifika leverabler fram till en noterad deadline den 2 december 2027. Genomgången strukturerar kraven utifrån roller, certifieringskrav och sanktionsnivåer.
Snabbfakta
| Publiceringsdatum för kalendern | 11 januari 2026 |
|---|---|
| Specifik tidsfrist i tidslinjen | 2 december 2027 |
| Omfattade regelverk | AI Act, NIS2, DORA, CRA |
Varför spelar det roll?
Flera tunga EU-lagstiftningar träder i kraft i överlappande faser, vilket skapar risk för dubbelarbete och regelkrockar för europeiska organisationer. Att samordna efterlevnaden för AI och cybersäkerhet minskar risken för sanktioner och underlättar tekniska anpassningar. Kalendern tydliggör vilka delkrav som måste mötas vid specifika tidpunkter.
Vem påverkas?
Kraven berör bolag som utvecklar eller implementerar AI-system, leverantörer av uppkopplade digitala produkter samt finansiella aktörer och samhällskritisk infrastruktur. Både ledningsgrupper, IT-säkerhetsansvariga och jurister påverkas i planeringen av regelefterlevnad.
Hur påverkas EU?
Regelverken är bindande för samtliga medlemsstater i EU. Tillsammans ställer AI Act, NIS2, DORA och Cyber Resilience Act krav som spänner över hela unionens digitala infrastruktur, från mjukvaruutvecklare till finansiella institutioner.
Vad mer bör du veta?
Efterlevnadskalendern belyser även samspelet med etablerade standarder som ISO 27001 för informationssäkerhet och ISO 42001 för ledningssystem inom AI. Den visar också hur sanktioner skiljer sig åt mellan direktiven.
Snabba svar om den här nyheten
Vad har hänt?
När hände det?
Varför spelar det roll?
Vilka bolag berörs?
Länken öppnar i nytt fönster och leder till utgivarens egen sida.
Källan har spårats automatiskt från utgivaren via Aheadlines signalkedja.
AI-verktyg i artikeln
Ämnen
Få liknande nyheter direkt i mejlen
Läsarrummet
Skicka in en fråga eller ett tillägg. Redaktionen läser allt innan det publiceras och svarar när det är relevant. Ingen AI-fri text – bara människor.
Logga in för att skicka in en kommentar eller fråga.
Läs artikeln genom din roll
- Avgör om detta påverkar strategin på 6–12 månaders sikt eller är brus.
- Diskutera i ledningsgruppen: äger vi rätt fråga eller behöver ansvaret flyttas?
- Fråga: vilken risk tar vi genom att INTE agera på det här den här kvartalet?
Genererad vinkling — inte redaktionell analys av "Efterlevnadskalender kartlägger EU:s krav för AI Act, NIS2 o"